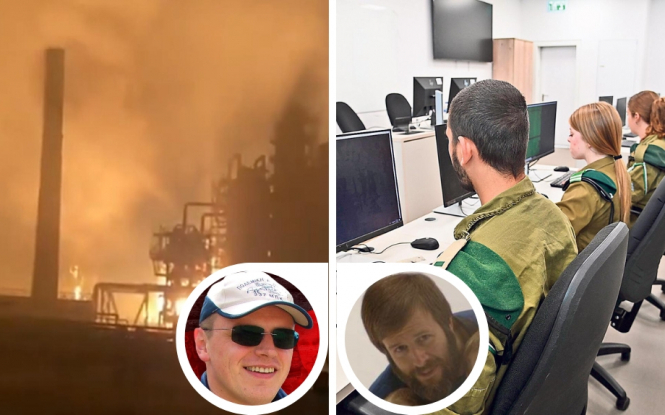
росія
За оцінкою української сторони, оприлюдненою наприкінці вересня, 15 із 38 російських нафтопереробних заводів не працюють, а ще 12 скоротили обсяги виробництва. Від початку 2026 року виробництво пального в росії впало на 55,4%. Удари безпілотників спричинили збитки на понад 23,2 млрд доларів. У 2025 році доходи російської нафтопереробної галузі становили 26,6 млрд доларів. Усувати наслідки ударів стає дедалі складніше, тому відновлення роботи НПЗ потребує дедалі більше часу й коштів.
Ударів зазнали Афіпський, Кстовський, Саратовський, Рязанський і Ярославський НПЗ. Після двох ударів у жовтні на Самарській нафтоперекачувальній станції було знищено 11 резервуарів із паливом, а минулого тижня її атакували знову.
Попри те що росія постачає дизельне пальне до США, вона продовжила заборону на його експорт до кінця року. Коли російські НПЗ працюють на повну потужність, вони виробляють 140% обсягу дизельного пального, потрібного країні. Україна припинила удари по НПЗ на час контактів із Трампом, а протягом жовтня обсяги нафтопереробки зросли на 25%. Водночас експорт дизельного пального до США позначився на внутрішньому ринку: трохи більш як за тиждень доступність дизеля в Санкт-Петербурзі впала з 70% до 40%.
Можливо, тому що вибори у США вже завершилися, а можливо, тому що демократи перемогли й пообіцяли наслідки, але танкери, які нібито прямували до США, тепер змінили курс. Імовірно, зміні маршрутів посприяло й те, що імпорт російського дизельного пального був незаконним.
Завод електроніки й напівпровідників “Протон” в Орлі знову атакували. У Ростові зазнали ударів логістичні об’єкти.
Як і раніше, надзвичайно важливо продовжувати знищення російської протиповітряної оборони. Минулого тижня цей “Панцир” було знищено на території росії за 65 км від кордону Сумської області. Від початку року знищено 462 системи ППО (1,48 на день), а від 1 жовтня – 68 (1,74 на день). Рік тому Україна заявляла, що знищила 50% російських “Панцирів”, і повідомляла, що росія виробляє близько 30 таких комплексів на рік. За рік виробляють 2-5 систем С-400. Україна знищує російські засоби ППО темпами понад 550 одиниць на рік. За чистих втрат близько 500 систем ППО щороку російська протиповітряна оборона слабшає – поступово, але невпинно, і дедалі більше українських дронів дістаються своїх цілей. Ця тенденція триватиме.
російські виробники пшениці втрачають 5 000 рублів (61 долар) на кожній тонні пшениці.
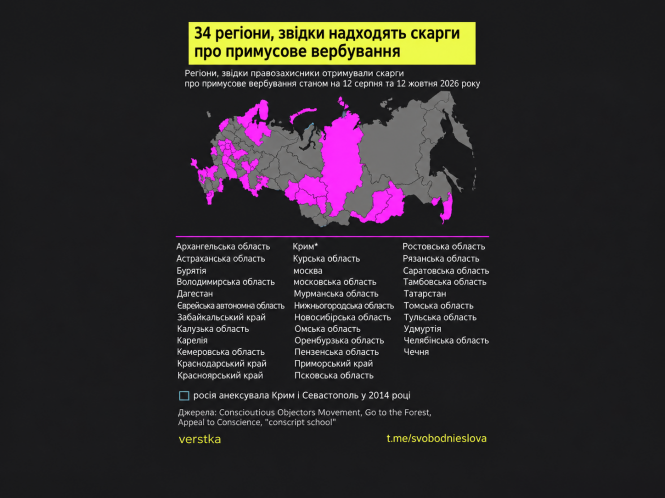
Через низькі темпи набору в 34 регіонах почастішали випадки, коли чоловіків силоміць забирають просто з вулиць. Забирають також старших чоловіків і хворих. Нині в росії перебувають 8 000 північнокорейців, і ще 10 000 мають приєднатися до них. Навіть якщо вони не зайдуть на територію України, то посилять охорону російських кордонів. Північна Корея тепер також виробляє дрони типу Shahed.
Озброєння і технології
Дрони “Герань” використовують магнітометри для навігації за змінами магнітного поля Землі, не покладаючись на супутникову навігацію.
На початку війни Україна застосовувала світломаскування в містах, але згодом дійшла висновку, що потреби в ньому немає. Дрони “Герань-5” використовують оптичну навігаційну систему “Сусанін”, яка вночі орієнтується за контрастними джерелами світла на землі, зокрема освітленими дорогами. Якщо цю систему почнуть застосовувати вночі, можливо, доведеться знову запроваджувати світломаскування на дорогах і автошляхах.
Від 29 жовтня до 4 листопада росія запустила 7 947 дронів “Молнія” і “Ланцет”, а Україна заявляє, що нейтралізувала 7 225 із них. Це в середньому понад 1 100 дронів на день, хоча лише 30 жовтня було запущено 1 609 “Молній”. Станом на липень “Молнії” все ще використовували виключно аналогові канали зв’язку, що давало українським групам дронів-перехоплювачів змогу приймати відеосигнал, визначати місцеперебування дрона й запускати власний безпілотник для його знищення. Проте “Молнії” дедалі частіше переходять на цифрові канали передачі відео, що унеможливило б перехоплення їхнього відеопотоку. За нинішніх темпів російських атак дронами кожен додатковий відсотковий пункт дронів, які не вдалося перехопити означав би близько 80 дронів, які прорвуться до цілей.
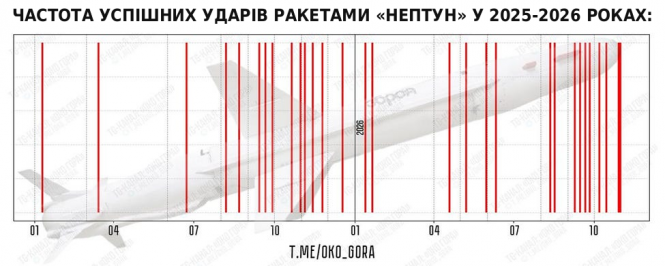
За 22 місяці зафіксовано 30 успішних ударів ракетами “Нептун”, за 16 місяців – 13 ударів “Фламінго”, і за 22 місяці – 14 ударів Storm Shadow.
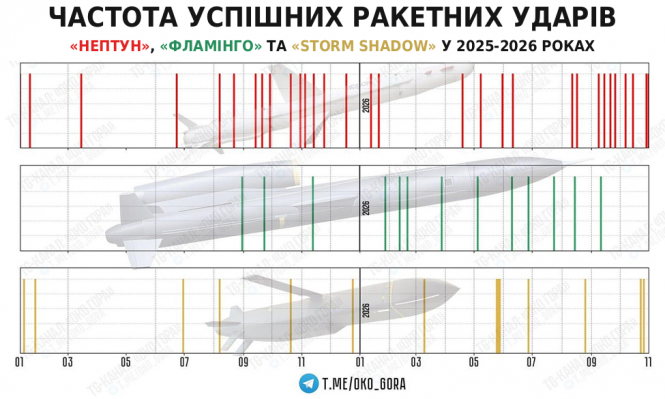
Щомісяця виробляють близько 20 ракет “Нептун” – удвічі більше, ніж у 2025 році. Виробництво Storm Shadow також нарощують, тож у майбутньому кількість таких ударів ймовірно, зросте.
Супутниковий зв’язок
Супутники зв’язку працюють на низькій навколоземній орбіті (LEO), середній навколоземній орбіті (MEO) та геосинхронній орбіті (GEO). GEO забезпечує ширше покриття, але затримка сигналу значно більша, оскільки такі супутники перебувають на висоті 35 786 км над Землею. Starlink працює на висотах 330-550 км як LEO-угруповання з 9 898 супутників. LEO-угруповання OneWeb компанії Eutelsat – друге за розміром після SpaceX: 654 супутники працюють на висоті 1 200 км над Землею (росія наразі запустила близько 30 супутників “Рассвет” на висоту 500 км). Затримка Starlink становить 25-60 мс, а швидкість передавання даних у висхідному каналі – 5-25 Мбіт/с. Для геостаціонарного супутника затримка становить 600-700 мс, а швидкість передавання даних – 3-5 Мбіт/с.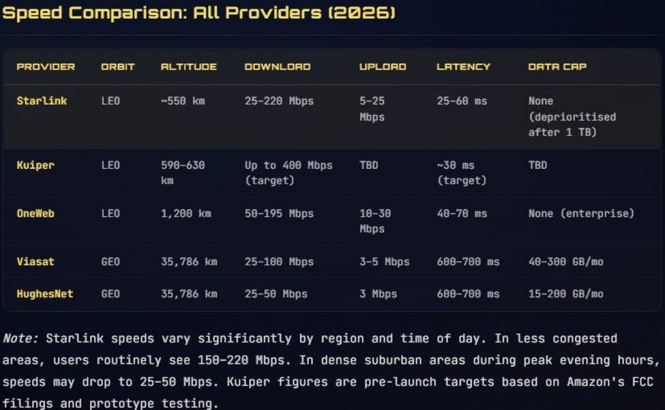
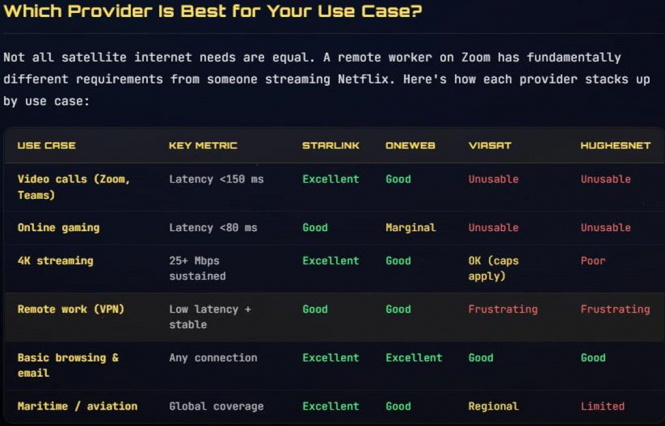
Термінали Starlink зв’язуються лише із супутниками Starlink. Коли Україна має до них доступ, вони забезпечують найкращі характеристики для військових операцій. У березні 2025 року, невдовзі після того, як Зеленський потрапив під жорсткий тиск Трампа і Венса в Овальному кабінеті, Маск публічно заявив, що виступає проти “війни-м’ясорубки”, в якій Україна нібито неминуче програє, і закликав до негайного миру. Україна почала шукати альтернативи Starlink і того ж року стала використовувати OneWeb від Eutelsat, але лише для стаціонарного зв’язку.
Україна й надалі покладалася на Starlink, однак у жовтні Маск обмежив доступ України до мережі через термінали, що рухаються з високою швидкістю, а це критично важливо для дронів. Хоча повний сервіс відновили за кілька днів, загроза з боку Маска й Трампа фактично матеріалізувалася, а потреба знайти альтернативи стала ще нагальнішою.
Україні був потрібен доступ і до супутників, і до терміналів для роботи з ними. Супутникове угруповання OneWeb, яким користувалася Україна, має трохи більшу затримку, ніж Starlink, але все одно залишається придатною альтернативою. Існує чимало сумісних терміналів, однак чимало з них важать понад 20 кг, оскільки їх проєктували для бронетехніки, кораблів і літаків. Компанія Eutelsat, яка керує OneWeb, має термінали, здатні працювати в русі та стійкі до впливу засобів РЕБ. Вони також можуть працювати без залежності від сигналів GPS, але невідомо, чи має Україна такі термінали.
29 жовтня російський аналітичний центр KCSPN опублікував відео термінала HiSky, який, за повідомленнями, зняли з неушкодженого українського дрона. Там заявили, що його здебільшого використовують у прикордонних районах, де знищують російські вежі стільникового зв’язку, а Україна має досвід роботи з повільними каналами для відео, керування й телеметрії. Інші російські блогери стверджували, що Україна використовує HiSky з липня.
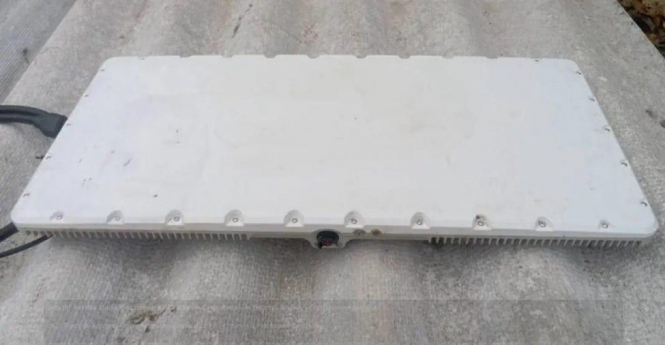
Термінал, який пов’язують із HiSky
HiSky – ізраїльська компанія, що виробляє термінали в Ізраїлі та Італії. Ці термінали можуть працювати з іншими супутниками зв’язку, хоча швидкість передавання даних у них нижча, ніж у Starlink. Через геостаціонарний супутник вони забезпечують передачу даних зі швидкістю 2 Мбіт/с, мають розміри 60 × 30 см і важать 6 кг. Для порівняння, термінал Starlink важить 1,1 кг, а українські оператори дронів часто модифікують його, щоб ще зменшити вагу.
Сергій “Флеш” Бескрестнов не підтверджує й не спростовує, що Україна використовує HiSky. Водночас він зазначає, що велика затримка сигналу під час роботи через геостаціонарні супутники обмежує можливості операцій у реальному часі. Проте HiSky можна використовувати і з LEO-супутниками OneWeb групи Eutelsat.
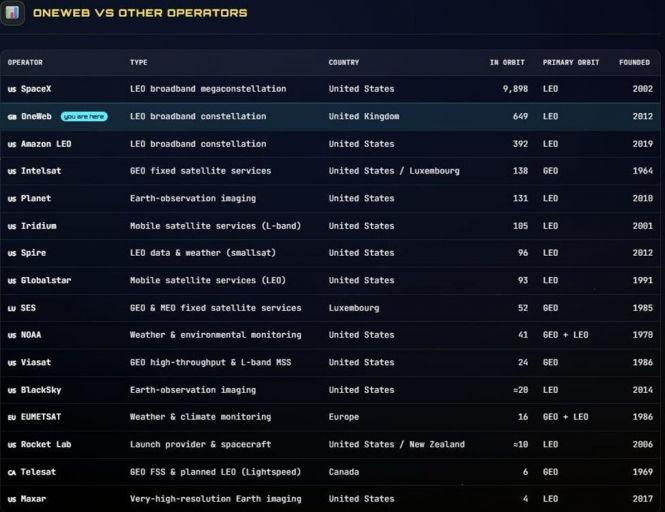
Існує чимало інших терміналів, здатних працювати з угрупованням OneWeb. Люксембурзька SES у березні 2025 року заявляла, що Україна вже користується послугами компанії і що компанія може розширити українські можливості, втім які саме це послуги, не уточнювалося. Hisdesat – спеціалізована іспанська військова мережа, але вона використовує GEO-супутники: для зв’язку це прийнятно, а для керування дронами – ні.
…і ще є HiSky. Україна не підтверджувала використання терміналів HiSky, а якщо й використовувала їх, кількість не розголошувалася. Щоб замінити термінали Starlink, знадобилася б велика кількість таких пристроїв.
OneWeb має глобальне покриття. Через регуляторні обмеження сервіс за допомогою географічних обмежень (геофенсингу) вимкнено в росії, Білорусі, Китаї, Ірані, Північній Кореї та на Кубі. Якщо сервіс вимкнено, його можна й увімкнути. Є повідомлення, що дрони з терміналами HiSky використовували для атак на НПЗ. Навіть якщо за їх допомогою неможливо ефективно пілотувати безпілотники, українські оператори можуть перенаправити дрон на нову ціль, якщо первинну вже уражено. Вони також можуть обходити засоби РЕБ і, можливо, використовувалися для полювання на пускові установки “Іскандер”.
Starlink і далі надзвичайно важливий для України, особливо для дронів-перехоплювачів. Якби Україна могла використовувати його на території росії, ефективність українських дронів зросла б.
До речі… згадка про ізраїльську компанію HiSky нагадала нам: будь-яку ізраїльську компанію, що працює в такій сфері, автоматично пов’язують із підрозділом 8200 Армії оборони Ізраїлю.
І ні, це не “міська легенда” і не “поширене уявлення”, а буквальний факт, зумовлений законодавством. Це глибоко інституціоналізована реальність.
Підрозділ 8200 – головний підрозділ радіоелектронної розвідки та кібероперацій Армії оборони Ізраїлю. Його можна назвати “ізраїльським аналогом Агентства національної безпеки США (NSA)”. В Ізраїлі діє обов’язкова військова служба, а армія виконує роль першокласного “мисливця за талантами”. Інакше кажучи, підрозділ 8200 відбирає тих, кого може залучити, а потім спрямовує цих людей у приватний сектор зв’язку й кібербезпеки через налагоджений механізм працевлаштування. У цьому сенсі підрозділ 8200 фактично виконує роль фінансованого державою інкубатора стартапів.
За деякими оцінками, до 80% засновників ізраїльських компаній у сфері кібербезпеки та спеціалізованих комунікацій є випускниками підрозділу 8200 або принаймні “суміжних розвідувальних підрозділів” (наприклад, підрозділу 81). Дослідження незалежної організації Eagle Mission, що стежить за сферою кібербезпеки, виявило понад 1 400 осіб, які самі називають себе ветеранами або чинними резервістами підрозділу 8200 та Управління кібероборони Армії оборони Ізраїлю і обіймають керівні інженерні, архітектурні та безпекові посади у великих американських технологічних компаніях. Серед них – Microsoft, Google, Meta, Nvidia та інші.
Технологічні гіганти Кремнієвої долини вже давно поповнюють свої команди завдяки цьому кадровому резерву. Наприклад, Check Point (творець сучасного файрвола), Palo Alto Networks і гігант хмарної безпеки Wiz були засновані ветеранами підрозділу 8200 і значною мірою комплектувалися ними. Не дивно, що всі вони й надалі підтримують із ним зв’язки.
Гадаєте, це не має значення?
Тоді нагадаю: продукти підрозділу 8200 та пов’язаних із ним структур за кордоном регулярно адаптують для комерційного програмного забезпечення. Наприклад, у продукти NSO Group, створеної ветеранами підрозділу 8200.
Звісно, більшість такої діяльності потім пояснюють “боротьбою з тероризмом”. Наприклад, нещодавні журналістські розслідування показали, що підрозділ 8200 використовував хмарну інфраструктуру Microsoft Azure для обробки й зберігання тисяч терабайтів даних масового стеження, отриманих із перехоплених телефонних розмов палестинців. Масив даних – до 11 500 терабайтів – зберігався на серверах Microsoft Azure у Нідерландах та Ірландії. Йшлося не лише про дані палестинців, за якими велося стеження: фактично іноземна військова розвідка обробляла великі масиви розвідувальних даних на території Європи.
Зрештою, лише величезний суспільний, юридичний і тиск власних працівників змусив Microsoft припинити доступ підрозділу 8200 до своєї хмарної інфраструктури.
…і хто саме наважиться стверджувати, що ізраїльські ветерани підрозділу 8200, беручи участь у створенні глобальних протоколів хмарної безпеки, не залишили там якогось бекдора?
Поклавши руку на серце: з огляду на їхнє досконале знання внутрішньої будови цих систем, більшим сюрпризом було б, якби вони цього не зробили…
Але жодних проблем. Отже, не лише Microsoft, а й Amazon та Google підтримують тісні зв’язки з ізраїльським розвідувальним апаратом, а їхня діяльність не обмежується “боротьбою з тероризмом”, а процвітає завдяки політичному та промисловому шпигунству.
Звісно, коли йдеться про такі теми… на “Заході” – усі мовчать. Нічого немає, знаєте. …А, так. Дещо є. Усі вказують пальцем на Китай, бо “загальновідомо”, що такі кіберугруповання, як APT41, безпосередньо передають корпоративну розвідувальну інформацію державним підприємствам. А коли йдеться про Ізраїль, усі мовчать. Говорити про це – це “антисемітизм”, а ще, мовляв, Ізраїль традиційно зосереджений на боротьбі з тероризмом і захисті від Ірану, Хамас, “Хезболли, Лівану, Сирії, Катару…” тощо.
…а NSO Group, Paragon чи QuaDream – усі засновані випускниками підрозділу 8200 і всі продають засоби перехоплення тим, хто готовий платити, – звісно ж, ніколи-ніколи не дозволили б використовувати своє програмне забезпечення для “неправильних цілей” і ніколи не стали б атакувати таких “союзників”, як США та ЄС, правда?
Та ні, це ж доброзичливі невинні ягнята, які “просто” продають передові експлойти типу zero-click численним урядам Європи, Азії та Африки – аж ніяк не “кібернайманці”. У результаті наші славні, корумповані й некомпетентні адміністратори потім із гордістю використовують інструменти, розроблені вихідцями з підрозділу 8200, щоб шпигувати й за самими собою. І не лише за політичною опозицією, журналістами та іншими громадянами ЄС… як після викриттів Pegasus Project у 2021 році: у 2022 році Європейський парламент ухвалив рішення про створення слідчого комітету PEGA для розслідування зловживань шпигунським ПЗ у 12 державах-членах ЄС (зокрема в Угорщині та Польщі, де уряди активно стежили за опозиційними політиками, адвокатами й журналістами). Усі ці інструменти походили або з Ізраїлю, або від американських компаній, заснованих ветеранами підрозділу 8200.
Були й такі “дрібниці”, як історія з Paragon Solutions, укомплектованою ветеранами підрозділу 8200 (звісно ж, чистий збіг), та її платформою прихованого стеження Graphite, що не потребує жодних дій користувача. Її, серед іншого, використовували для атак на пристрої відомих італійських редакторів Франческо Канчеллато й Чіро Пеллегріно. І кого хвилює, що італійські правоохоронні та державні служби придбали й використовували програмне забезпечення Paragon, правда?
Усе одно нікому немає діла до Італії…
Гаразд, а як щодо QuaDream – компанії, заснованої колишніми офіцерами ізраїльської військової розвідки та співробітниками NSA, яка пропонувала свою “конкуруючу” платформу Reign? Її застосовували в Болгарії, Чехії, Угорщині та Румунії для компрометації пристроїв політичних опонентів, представників громадянського суспільства та журналістів…
Схожа ситуація і з промисловим шпигунством. Наприклад, NSO прямо просуває свої інструменти для корпоративного використання або зловживання ними, але нікого не хвилює, що розслідування, зокрема The New Yorker, показують: саме користувачі цих продуктів часто майже або зовсім не контролюють, що саме робить програмне забезпечення, які дані воно вилучає і кому надсилає результати.
Підсумок такий: докази того, що діяльність Ізраїлю, зокрема підрозділу 8200, становить загрозу для США та ЄС, не обмежуються поодинокими випадками й добре задокументовані: це вилучені криптографічні ключі, образи жорстких дисків заражених пристроїв, журнали серверів та офіційно задокументовані випадки доступу.
А тепер можете й далі це ігнорувати. Усе гаразд, хвилюватися нема про що: просто залиште роздуми високотехнологічним мільярдерам і політикам.
Джерело: частина 4 та частина 5


